À l’heure actuelle, les cybermenaces se multiplient, la sécurisation des accès aux systèmes d’information devient une priorité absolue. Dans ce contexte, l’authentification à double facteur (2FA) se présente comme une solution indispensable.
Qu’est-ce que l’authentification à double facteur ?
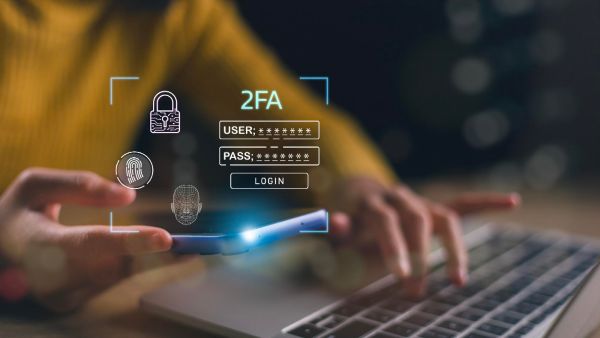
L’authentification à deux facteurs (2FA) est une méthode d’authentification qui fournit un niveau de sécurité supplémentaire aux comptes utilisateur, applications et réseaux. Ce mécanisme est également connu sous le nom de validation en deux étapes.
Comment fonctionne l’authentification à double facteur ?
Les systèmes d’authentification 2FA demandent aux utilisateurs de fournir deux facteurs d’authentification pour accéder à une ressource d’entreprise. Ensemble, ces facteurs permettent d’identifier un utilisateur, et un seul, de manière unique.
Il peut s’agir d’une combinaison de ces facteurs :
- Facteurs de connaissance (ce que vous savez) par exemple mot de passe, code PIN e-mail
- Facteurs de possession (quelque chose que vous possédez) par exemple carte à puce, smartphone
En combinant ces éléments, le niveau de sécurité est considérablement renforcé. Même si un mot de passe est compromis, un attaquant ne pourra pas accéder au compte sans le second facteur.
Le RGPD impose aux organisations de mettre en œuvre des mesures techniques et organisationnelles appropriées afin de garantir un niveau de sécurité adapté au risque. L’authentification à double facteur s’inscrit pleinement dans cette logique, notamment en contribuant à :
- Réduire les risques d’accès non autorisé
- Limiter les impacts des violations de données
- Protéger les comptes à privilèges (administrateurs, accès sensibles)
Elle constitue donc une mesure de sécurité fortement recommandée, voire indispensable dans certains contextes (accès à distance, données sensibles, environnements critiques).
Pour une intégration efficace du 2FA dans votre organisation :
- Sensibilisez vos collaborateurs à l’importance du 2FA et à son utilisation.
- Choisissez des solutions adaptées : privilégiez des outils compatibles avec vos systèmes existants et conformes au RGPD.
- Testez et auditez : vérifiez régulièrement l’efficacité de votre dispositif et corrigez les éventuelles failles.
En combinant ces éléments, le niveau de sécurité est considérablement renforcé. Même si un mot de passe est compromis, un attaquant ne pourra pas accéder au compte sans le second facteur.
2FA et conformité au RGPD
Le RGPD impose aux organisations de mettre en œuvre des mesures techniques et organisationnelles appropriées afin de garantir un niveau de sécurité adapté au risque. L’authentification à double facteur s’inscrit pleinement dans cette logique, notamment en contribuant à :
- Réduire les risques d’accès non autorisé
- Limiter les impacts des violations de données
- Protéger les comptes à privilèges (administrateurs, accès sensibles)
Elle constitue donc une mesure de sécurité fortement recommandée, voire indispensable dans certains contextes (accès à distance, données sensibles etc.).
Pour une intégration efficace du 2FA dans votre organisation :
- Sensibilisez vos équipes : formez vos collaborateurs à l’importance du 2FA et à son utilisation.
- Choisissez des solutions adaptées : privilégiez des outils compatibles avec vos systèmes existants et conformes au RGPD.
- Testez et auditez : vérifiez régulièrement l’efficacité de votre dispositif et corrigez les éventuelles failles.
Pour aller plus loin :
- Authentification multifacteur : les recommandations de la CNIL pour mieux protéger les données
- Recommandations relatives à l’authentification multifacteur et aux mots de passe
- La CNIL donne ses consignes pour renforcer la sécurité des grandes bases de données